苹果一次性封堵163个漏洞、Calif完美越狱武器库大部分失效,Anthropic Research获3项署名、另有4项引用OpenAI——AI模型正在改写漏洞披露的署名规则。
10月27日,苹果发布iOS 27.2与iPadOS 27.2系统更新,一次性修复163个可追踪安全漏洞,创下苹果单次移动系统安全修复的又一个高点。这次更新的看点并不止于数量:允许远程攻击者访问敏感数据的Apple Intelligence漏洞与可能导致真实邮箱泄露的"隐藏邮件地址"缺陷被一并封堵,曾在iPhone Duo发布当天完成越狱的安全团队Calif确认其越狱所利用的大部分漏洞已经失效;更值得注意的是,苹果安全公告的披露署名名单中首次如此集中地出现AI公司——Anthropic Research获得3项修复署名,另有4项引用OpenAI。AI参与漏洞挖掘,正在把系统安全更新推入"发现工业化、修复常态化"的新节奏。
事件线:iOS/iPadOS 27.2发布,163个漏洞一次性修复
苹果于10月27日推送iOS 27.2与iPadOS 27.2系统更新。本次更新共包含163个可追踪漏洞编号的修复,覆盖Apple Intelligence、邮件隐私、浏览器内核及系统底层等关键领域,苹果建议用户尽快完成升级。
从修复构成看,本次更新最受关注的是一项Apple Intelligence漏洞——其可能允许远程攻击者访问敏感数据;一项"隐藏邮件地址"功能缺陷则可能导致用户真实电子邮箱地址泄露。此外,更新还包含超过30项WebKit漏洞修复和约15个内核漏洞修复,分别对应网页攻击面与系统级入侵风险两条主要攻击路径。三项数字在IT之家、CNMO与MacRumors三方报道中口径一致。
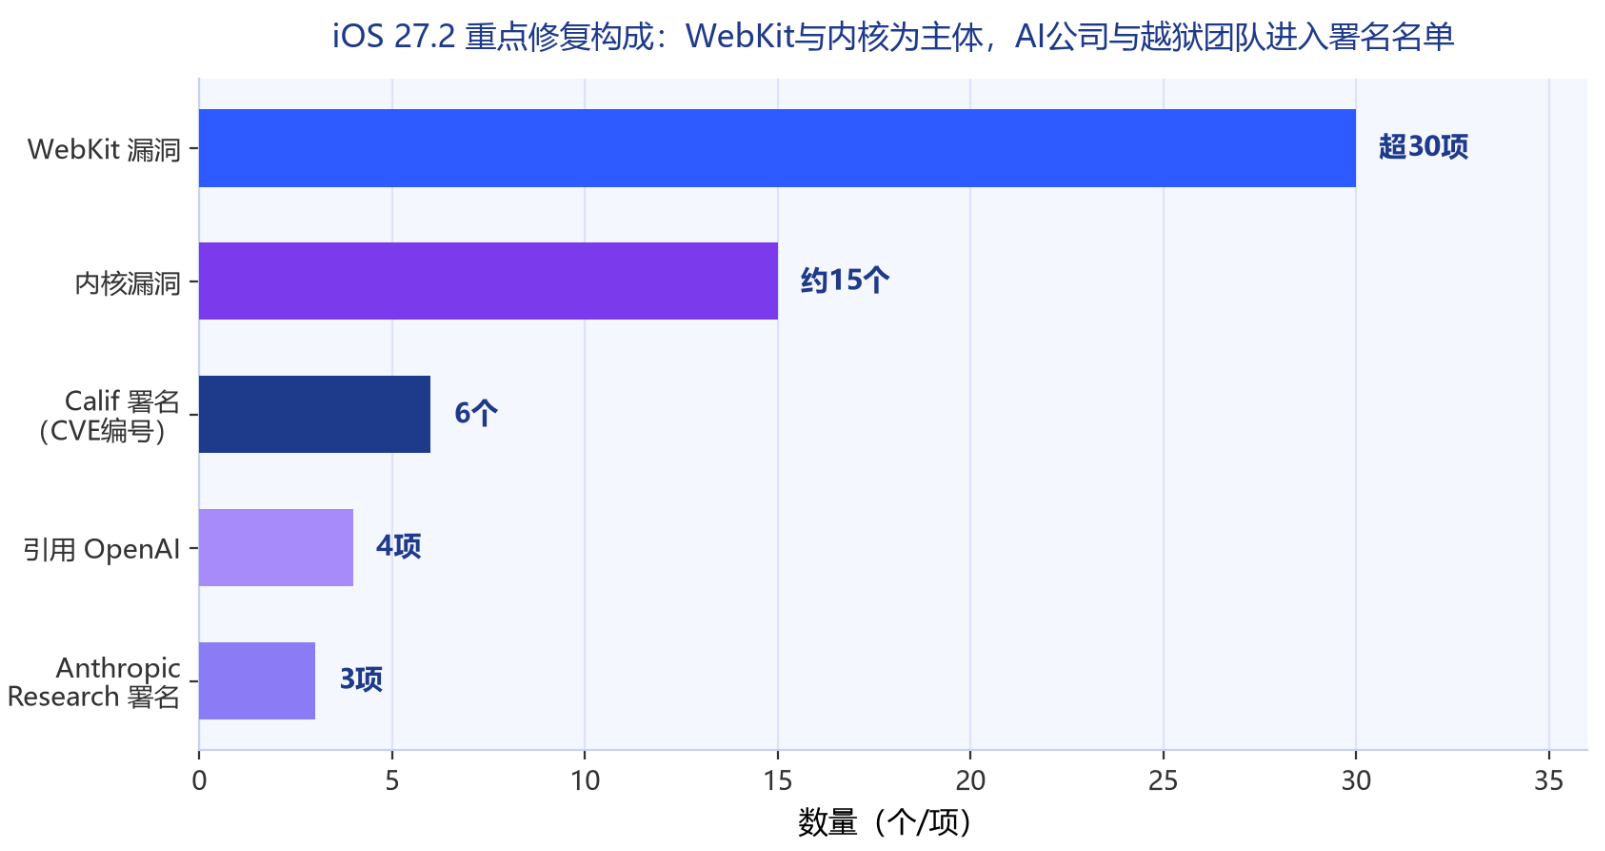
图1 iOS 27.2重点修复构成(个/项):WebKit超30项、内核约15个;署名维度上Calif获6个CVE署名、Anthropic Research获3项署名、另有4项引用OpenAI
在披露态度上,苹果表示目前没有证据显示这些漏洞已被实际恶意利用,但由于漏洞细节已经随更新公开,未及时更新的设备仍可能面临攻击风险。这构成了"披露即窗口"的典型情境:补丁可下载的时间窗口,同时也是攻击者反向研究漏洞细节的窗口。对于尚未升级至iOS 27的旧设备,苹果同步发布了iOS 26.7.2,其中包含多项与iOS 27.2相同的安全修复。
单次更新修复163个漏洞的量级,放在iOS的历史序列中并非孤立事件。多家外媒在报道中给出了同一个解释变量:随着AI模型发现漏洞能力的提升,iOS更新所包含的安全修复数量持续增加。修复数量的"水位线"上移,反映的正是漏洞供给侧的结构性变化。
技术线:Apple Intelligence敏感数据访问、邮件隐私与WebKit/内核的双重攻击面
本次修复中影响面最广的是Apple Intelligence漏洞。按照披露口径,该漏洞可能允许远程攻击者访问敏感数据——这意味着攻击者在特定条件下无需物理接触设备即可触及用户数据。作为苹果深度嵌入系统层的AI能力,Apple Intelligence需要调用消息、邮件、照片、屏幕内容等多源数据来完成上下文理解,其权限边界一旦出现缺口,暴露的就不再是单一应用的数据,而是系统级聚合后的敏感信息。
第二类重点修复指向隐私基础设施本身。"隐藏邮件地址"(Hide My Email)是苹果iCloud+提供的邮箱中转隐私功能,用于向第三方服务隐藏用户真实邮箱。此次修复的缺陷可能导致用户真实电子邮箱地址泄露——隐私保护功能自身成为泄露出口,这类"防护面反转"漏洞的警示意义在于:隐私功能的实现复杂度同样会转化为攻击面,中转层、脱敏层的代码路径也需要与核心系统同等级别的安全审计。
第三类是数量占比最大的两条"传统"攻击面。本次更新包含超过30项WebKit漏洞修复:WebKit是Safari及系统内嵌网页渲染的共用内核,修复这些漏洞直接压缩了通过恶意网页实施攻击的空间;约15个内核漏洞的修复则针对操作系统最高权限层的潜在入口,内核层漏洞通常被视为链条式攻击的关键一环,其修复有助于降低系统级入侵风险。
综合来看,163个CVE的修复呈"两极分布":一极是AI、隐私这类新型系统能力的攻击面管理,另一极是浏览器内核与操作系统内核这些存量攻击面的持续加固。对苹果而言,前者的出现频率与Apple Intelligence的功能扩张同步上升,后者的存量消化则依赖外部研究者与自动化工具的持续输入——本节涉及的署名结构(见图2)显示,外部力量在本次修复来源中已占据清晰可见的位置。
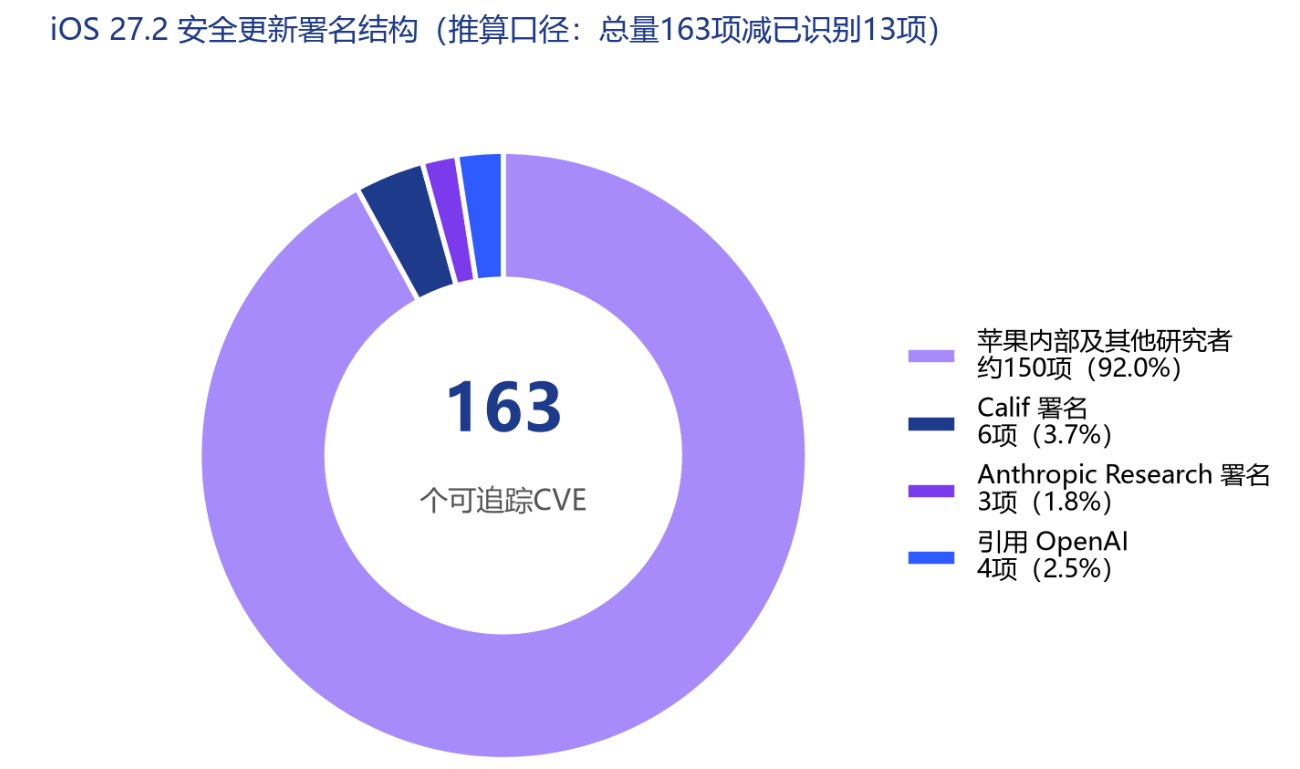
图2 iOS 27.2安全更新署名结构(推算口径):已识别外部来源合计13项——Calif 6个CVE署名、Anthropic Research 3项署名、4项引用OpenAI;其余约150项为苹果内部及其他研究者(按163项总量减去已识别13项推算)
攻防线:Calif完美越狱演示与iOS 27.2封堵闭环
本次更新最受舆论关注的语境,来自安全研究团队Calif与苹果之间近一个月的攻防拉锯。10月16日,Calif在巴黎Hexacon攻击性安全大会上,在一台运行iOS 27.0.1的iPhone 18 Pro上公开演示"完美越狱"——重启后仍可维持最高权限;10月23日,iPhone Duo(苹果首款折叠iPhone)开售当天,Calif旗下Calif.io在X平台发布演示视频,宣布在这款新机的iOS 27.1系统上实现越狱。
需要说明的是两个技术边界:其一,消息源并未明确iPhone Duo演示是否同样具备重启后保留越狱状态的能力,"完美越狱"的明确表述特指10月16日iOS 27.0.1的演示;其二,Calif研究员斯特凡·埃塞尔(Stefan Esser)向德国媒体Heise表示,目前不会有面向最终用户的越狱工具,后续可能推出的仅为概念验证版本。越狱演示的攻击价值大于工具价值,这为漏洞的负责任披露留出了空间。
闭环在10月27日出现:本次iOS 27.2更新中,Calif获得6个CVE编号的漏洞披露署名,埃塞尔随后表示,其越狱所利用的大部分漏洞已在iOS 27.2中被封堵。苹果则表示,目前没有证据显示这些漏洞已被实际恶意利用——"无在野利用证据+细节已公开"的组合,意味着真正的风险窗口在细节公开之后:未及时更新的设备面对的是已被研究者标注过路径的攻击面。
这一攻防节奏本身值得记录:从大会演示(10月16日)、新机首日越狱(10月23日)到系统性封堵(10月27日),间隔仅十一天。越狱社区与苹果之间的披露协作,已经形成了"演示—署名—修复"的短周期闭环(见图3),而维持这一闭环运转的前提,是研究团队不向普通用户释放可用攻击工具。
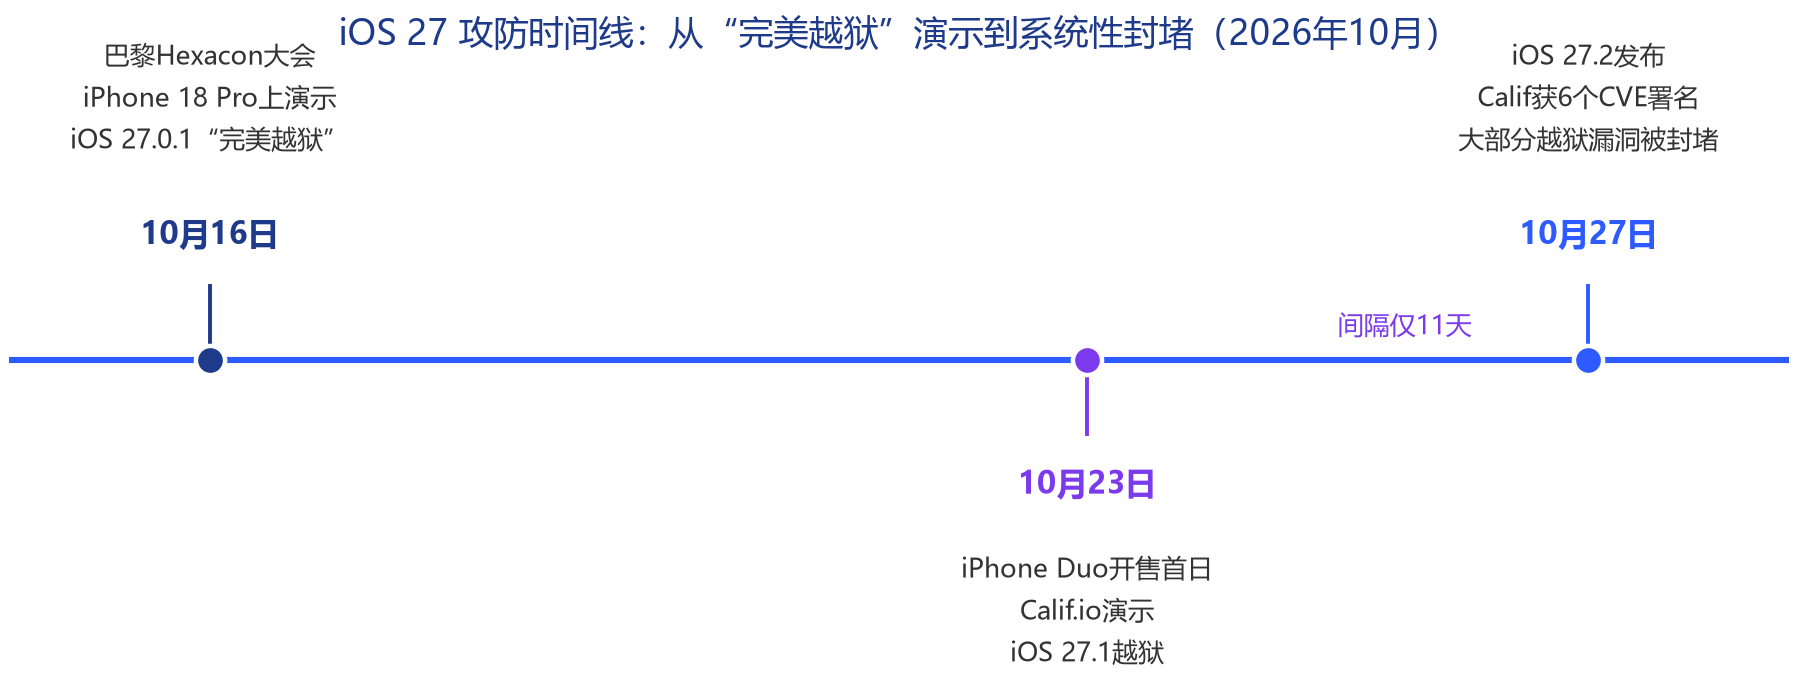
图3 iOS 27攻防时间线(2026年10月):16日Hexacon大会演示iOS 27.0.1完美越狱→23日iPhone Duo开售当天演示iOS 27.1越狱→27日iOS 27.2发布、Calif获6个CVE署名、大部分越狱漏洞被封堵
产业线:AI参与漏洞挖掘,安全更新署名规则正在改写
本次更新的标志性细节,是苹果安全公告署名名单中的AI公司坐标:Anthropic Research获得3项修复署名,另有4项修复引用了OpenAI。MacRumors在报道中直接将其归因于趋势本身——"随着AI模型更善于定位漏洞,iOS更新的安全修复数量持续增长"。AI模型的名字成批出现在全球用户规模最大的移动操作系统的安全公告里,这是漏洞披露体系对"AI作为发现主体"的一次制度化确认。
AI公司与iOS安全研究的交集并非始于今日。今年5月外媒披露,Calif研究人员在4月测试Anthropic Mythos AI早期版本时,发现了绕过苹果macOS安全防护的新方法,借助Claude编写漏洞利用代码只花了五天;Calif首席执行官Thai Duong同时指出,Mythos擅长重现已有攻击手法,但尚未能凭空创造全新攻击技术,突破仍需结合人类专家知识。此外,据行业研报援引,Anthropic与Mozilla安全团队合作,利用大语言模型辅助在Firefox中发现了22个安全漏洞。
把镜头拉远,AI重塑漏洞供给侧已成行业级现象。Anthropic副首席信息安全官杰森·D·克林顿10月下旬警告,AI已将漏洞发现"工业化",而修复仍受制于人的处理能力;同一报道提供的对照组数据是:谷歌7月确认的Chrome浏览器433个漏洞中有401个由该公司自行发现,且尚无充分证据表明公开披露漏洞数量的增加已直接导致网络攻击大幅上升。10月下旬的PHP"PHP2Shell"事件则提供了攻防的另一面:AI工具发现的两个高危漏洞在信息提前泄露后,引发多国机构紧急修补甚至建议暂时下线系统。
对苹果而言,AI参与漏洞挖掘的效果是双重的:外部AI驱动的发现为苹果补上了更多"盲区"(见图4),但也推高了每个版本周期需要消化的修复存量。署名机制的意义正在于此——以CVE署名确认发现方贡献,换取负责任披露的时间窗口。当Anthropic、OpenAI这样的模型厂商成为稳定的外部发现源,操作系统的安全工程就需要为"机器产出的漏洞流"建立常态化的验证、修复与署名通道,这可能是比163这个数字更持久的产业变化。
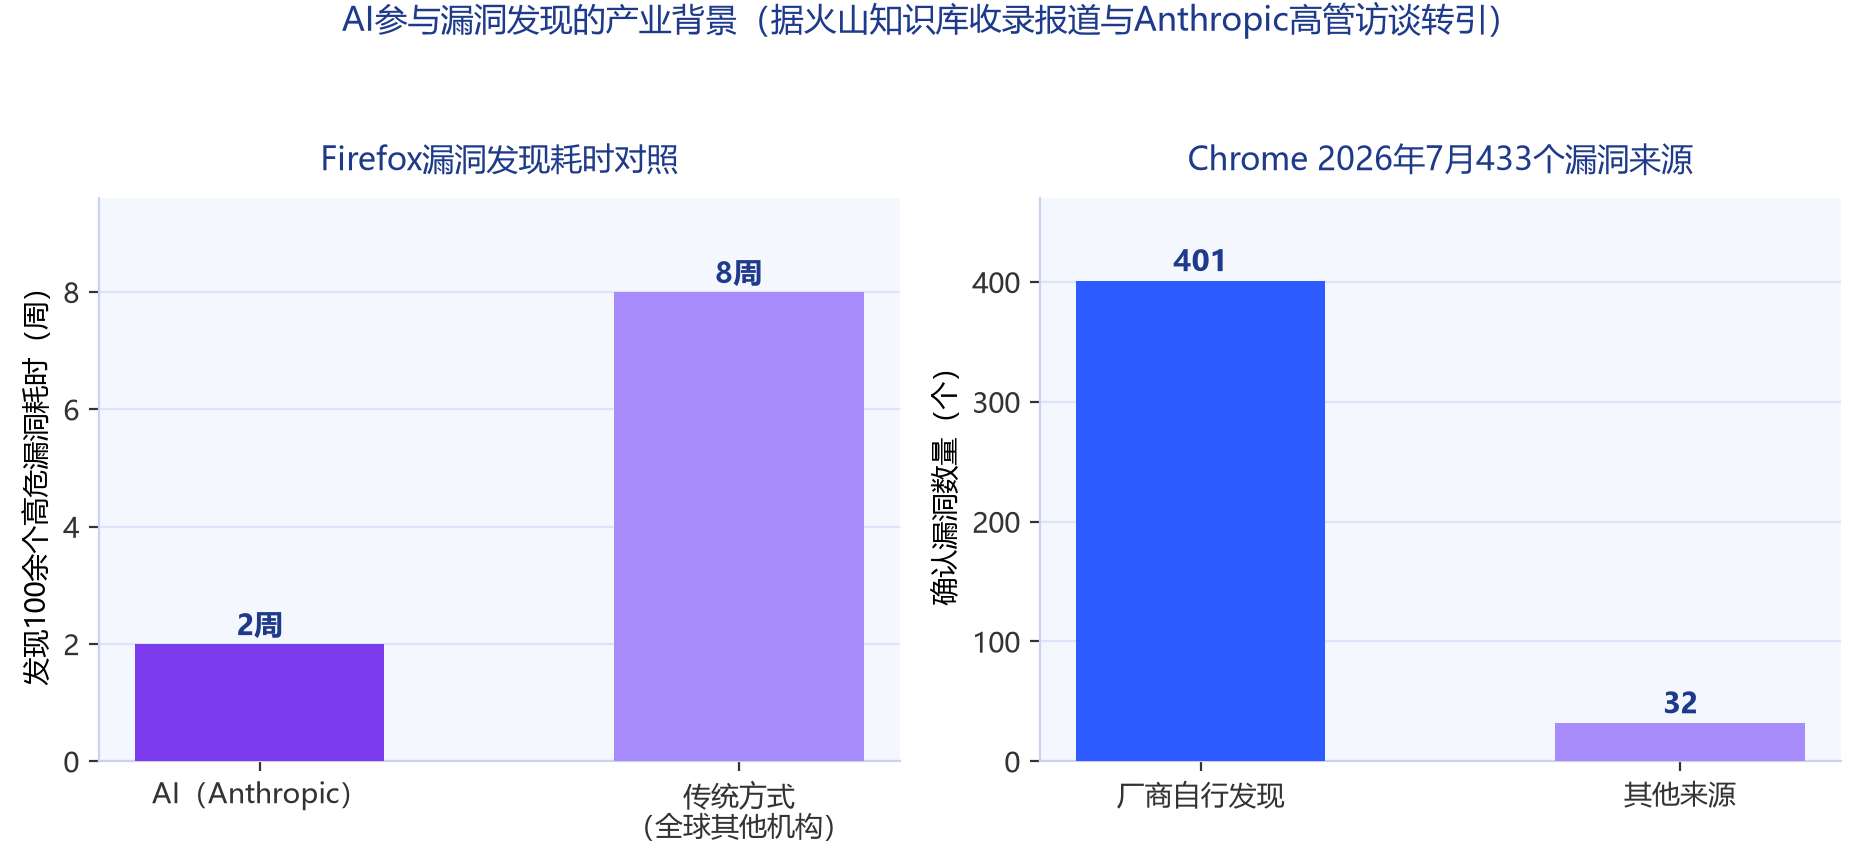
图4 AI参与漏洞发现的产业背景:左——Anthropic AI在Firefox两周内发现100余个高危漏洞,而传统方式下全球其他机构发现同等数量约需两个月;右——谷歌报告2026年7月Chrome确认的433个漏洞中401个由该公司自行发现
结论与建议:升级节奏与AI安全研究生态的观察点
iOS 27.2的163个CVE既是修复清单,也是一份行业信号样本。它同时记录了三条曲线:系统AI能力扩张带来的新攻击面(Apple Intelligence敏感数据访问漏洞)、存量攻击面的持续消化(WebKit超30项、内核约15个),以及AI模型作为漏洞发现者的规模化进场(Anthropic Research 3项署名、4项引用OpenAI、Calif 6个CVE署名)。苹果对全部修复给出的"无实际恶意利用证据"判断,与漏洞细节已公开的风险提示并存,共同构成当前的威胁基线。
对用户而言,行动建议是明确且低成本的:iPhone与iPad用户可前往"设置—通用—软件更新"安装iOS 27.2/iPadOS 27.2;尚未升级至iOS 27的旧设备应安装iOS 26.7.2,该版本包含多项相同安全修复。由于越狱所用的大部分漏洞已被封堵,停留在旧版本的意义已明显下降;漏洞细节已公开的背景下,未更新设备的暴露风险随时间上升。
对行业观察者而言,后续有三个值得跟踪的观察点:其一,AI厂商署名是否会成为苹果安全公告的常态化栏目,以及署名口径("署名"与"引用")的进一步规范化;其二,AI驱动的漏洞流入速度与各平台修复产能之间的缺口走向——Anthropic高管所称"修复受制于人力瓶颈"是否会在移动端复现;其三,越狱社区与AI研究工具结合后,负责任披露机制的弹性,Calif与苹果十一天完成"演示—署名—封堵"闭环的案例,或将成为这一机制的新参照系。